

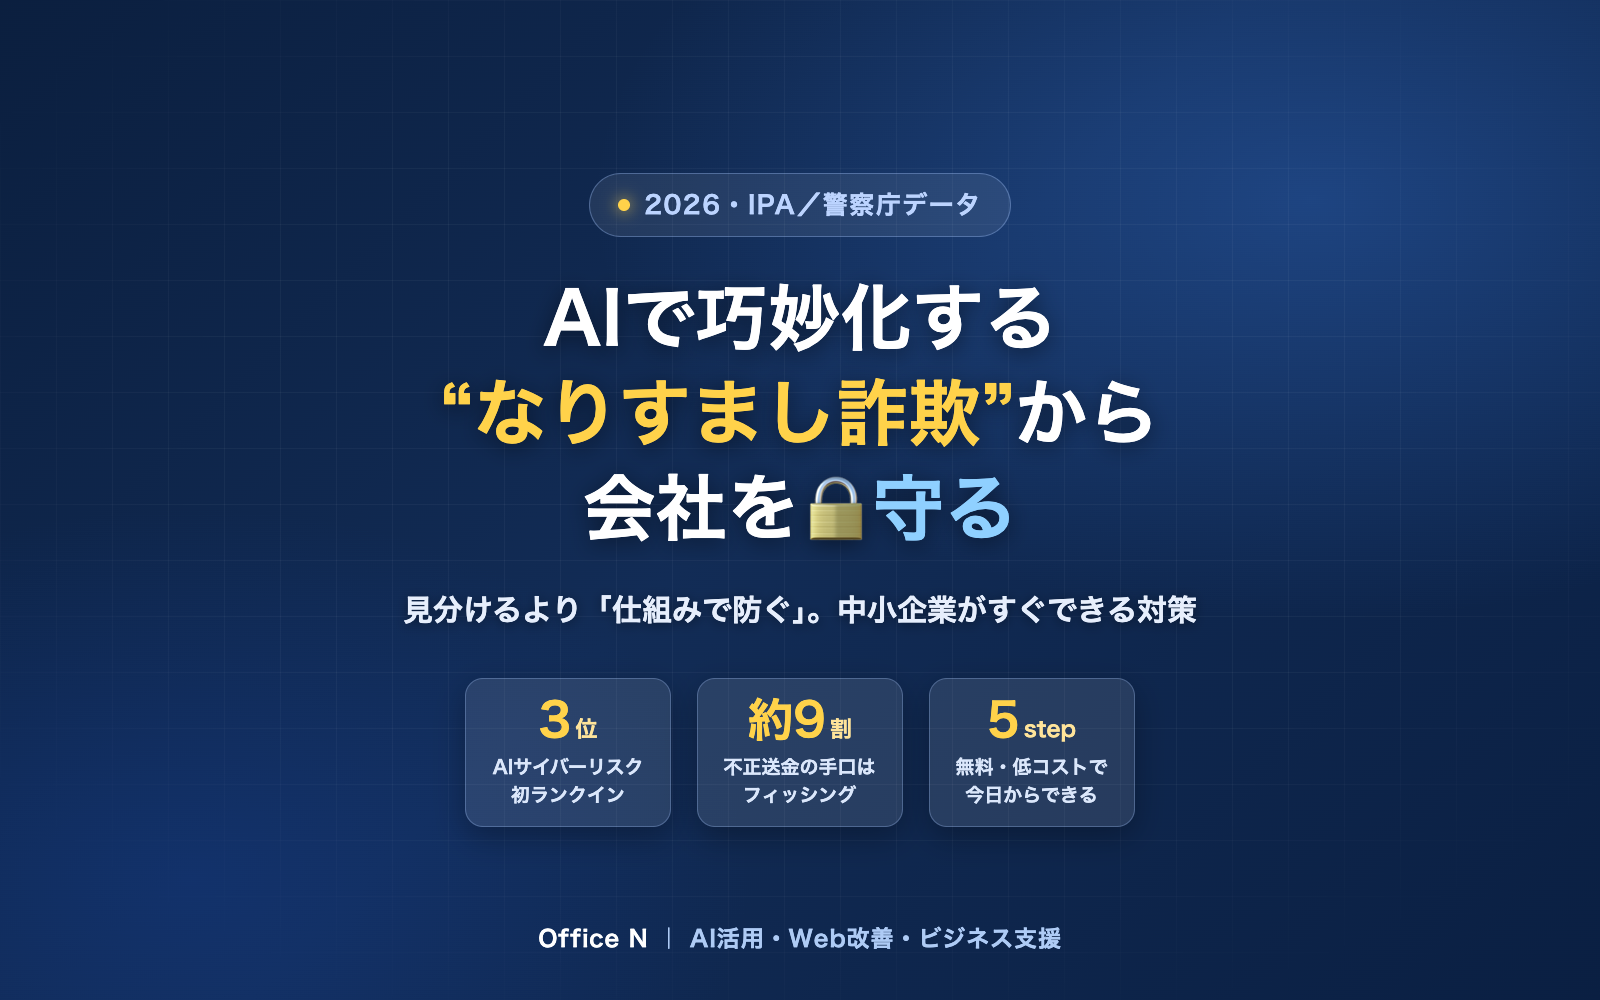
- 生成AIで「本物そっくりの偽メール・偽サイト」が簡単に作れるようになり、“文章のおかしさ”で見分ける時代は終わりつつあります。
- 国の機関IPAの『情報セキュリティ10大脅威2026』では、「AIの利用をめぐるサイバーリスク」が初めて3位にランクイン。「ビジネスメール詐欺」も10位に入っています。
- 警察庁のデータでは、フィッシングの被害(ネットバンキング不正送金)は依然として高水準。中小企業も他人事ではありません。
- 大事なのは「見分ける」より「仕組みで防ぐ」こと。多要素認証・送金の二重確認・パスワード管理など、無料や低コストで今日からできる5ステップを紹介します。
「取引先から“振込先の口座が変わりました”とメールが来た」「社長名で“至急、内密に対応してほしい”と連絡が入った」——こうしたメール、以前なら日本語のぎこちなさで「なんだか怪しい」と気づけました。ところが最近は文面がとても自然で、本物と見分けがつかないものが増えています。その背景にあるのが生成AIの悪用です。
この記事では、国の機関が公表した最新の脅威データをもとに、AIで巧妙になった“なりすまし詐欺”から中小企業が会社を守る方法を、静岡県富士市でAI活用・Web制作を支援する Office N がやさしく整理します。専門用語はそのつど言い換えながら、お金をかけずに今日から始められる対策を中心にお伝えします。
なぜ今、「AIで巧妙化する詐欺」に備えるのか
まず知っておきたいのが、国(IPA=情報処理推進機構)が毎年発表している「情報セキュリティ10大脅威」です。これは、その年に組織が特に警戒すべき脅威を専門家がランキングしたもの。2026年版で大きく変わったのが、「AIの利用をめぐるサイバーリスク」が“初めて”組織編の3位に選ばれたことです。AIが攻撃側にも使われ始めた、という警鐘です。
AIは詐欺を「どう」巧妙にしたのか
「AIが使われる」と聞くと難しく感じますが、中小企業が知っておくべきポイントは3つだけです。いずれも「本物との見分けが難しくなった」という一点に集約されます。
- ① 文章が自然になった以前の詐欺メールにありがちだった不自然な日本語・変な言い回しが減り、丁寧で自然な文面を大量に作れるようになりました。「日本語がおかしいかどうか」での判別が効きにくくなっています。
- ② 偽サイト・偽メールを“量産”できる本物そっくりのログイン画面や案内メールを短時間でいくつも作れるため、次々と新しい偽サイトが現れます。
- ③ “なりすまし”の材料が集めやすい会社のホームページやSNSにある社長のあいさつ・写真・声などから、本人らしさを演出する材料が集められてしまうことがあります。
中小企業を狙う、代表的な3つの手口

仕組みで防ぐ前に、まず「どんな入口で来るか」を知っておきましょう。中小企業が特に注意したいのは、次の3パターンです。
手口①:フィッシング(偽メール・偽SMSで情報を抜く)
銀行・宅配業者・カード会社・ECサイトなどを装ったメールやSMSで、「本物そっくりの偽サイト」へ誘導し、IDやパスワード、カード情報を入力させる手口です。前述のとおり、ネットバンキングの不正送金被害の約9割がこのフィッシングによるものと警察庁は分析しています。「アカウントが停止されました」「未払いがあります」など、“今すぐ”を迫る文言が典型的なサインです。
手口②:ビジネスメール詐欺(BEC=取引先・社長になりすます)
取引先の担当者や自社の経営者になりすまし、偽の振込先へお金を送らせる手口です。「請求書の振込先が変更になりました」「社長です、至急この口座へ」といったメールが典型。経理・総務を狙って“お金の流れ”に直接割り込んでくるのが特徴で、一度送金すると取り戻しが難しいため、被害が大きくなりがちです。IPAの10大脅威にも継続して選ばれています。
手口③:当局・取引先・補助金をかたる「なりすまし」
実在する省庁・自治体・金融機関・取引先の名前を使って、手数料や保証金を振り込ませたり、口座情報・個人情報を入力させたりする手口です。「補助金が受けられます」など、中小企業が関心を持ちやすいテーマを入口にするケースもあります。公的な補助金は、必ず公式サイトや正規の窓口から確認するのが鉄則です。
「見分ける」より「仕組みで防ぐ」——今日からできる5ステップ
ここが本記事の核心です。特別な道具やお金がなくても、次の5つを“社内の当たり前”にするだけで、被害の多くは防げます。専門知識は要りません。
- ① 多要素認証(にどの確認)をONにするログイン時に、パスワードに加えてスマホの確認コードや通知を求める仕組みが「多要素認証」です。万一パスワードを盗まれても、これがあれば侵入を止めやすくなります。メール・ネットバンキング・業務クラウドで、まず有効化を。多くのサービスで無料です。
- ② 送金・口座変更は「必ず別の連絡手段」で確認するBEC対策の決め手です。「振込先が変わった」「至急送金して」という依頼は、メールへの返信ではなく、電話など“いつもの別ルート”で本人に直接確認する——このルールを1つ決めるだけで、なりすまし送金の大半を止められます。
- ③ パスワードの「使い回し」をやめる1か所漏れると芋づる式に破られます。サービスごとに違う長いパスワードにし、パスワード管理ツールで安全に保管を。「同じパスワードを複数で使わない」だけでも効果は大きいです。
- ④ リンク・添付は「開く前に立ち止まる」メールやSMSのリンクは、すぐ押さず、公式サイトは検索やお気に入り(ブックマーク)からアクセスする習慣に。身に覚えのない請求・当選・停止の通知は、正規の窓口で事実確認してから動きます。
- ⑤ 「おかしい」を言い合える報告フローを作るだまされることより、「気づいたのに言い出せない」ことのほうが被害を大きくします。「変だと思ったらすぐ相談してOK」を明文化し、誰に・どう報告するかを1枚のルールに。責めない文化が、いちばんの防御になります。
もし「おかしい」と思ったら——相談窓口
被害に気づいた・あやしいと感じたら、ひとりで抱えず、早く動くことが何より大切です。次の窓口を覚えておきましょう。
- まず「取引のある金融機関」へ不正送金に気づいたら、すぐ金融機関に連絡し、送金の停止・組み戻しを依頼します。時間との勝負です。
- 警察へ相談(#9110/各県警のサイバー窓口)緊急でない相談は警察相談専用電話「#9110」、または各都道府県警察のサイバー犯罪相談窓口へ。事件性があれば110番も。
- IPA「情報セキュリティ安心相談窓口」ウイルス・不正アクセス・詐欺メールなど、技術的な相談は国の機関IPAが無料で受け付けています。
- フィッシングは「フィッシング対策協議会」へ情報提供偽メール・偽サイトを見つけたら、協議会に情報提供することでほかの被害の防止にもつながります。
まとめ:守りは「難しさ」より「習慣」
AIによって、詐欺は“見分けにくく”なりました。でも、だからといって身構えすぎる必要はありません。被害が成立しない「仕組み」を先に作っておけば、見分けられなくても止められる——これが今のセキュリティの考え方です。
今日から始めるなら、この3つだけでも大きな一歩です。
- メールとネットバンキングの「多要素認証」をONにするまずは一番大事なアカウントから。多くは無料で、5分ほどで設定できます。
- 「送金・口座変更は電話で本人確認」を社内ルールにする紙1枚の取り決めが、なりすまし送金の大半を防ぎます。
- 「怪しいと思ったらすぐ相談」を合言葉にする責めない・すぐ言える空気が、最強の防御になります。
「何から手をつければいいか分からない」「社内で分かりやすいルールを作りたい」——そんなときは、Office Nが現状の点検から一緒にお手伝いします。静岡県長泉町を拠点に、全国オンラインでも無料でご相談いただけます。
よくある質問(FAQ)
- 一次情報:IPA(独立行政法人 情報処理推進機構)「情報セキュリティ10大脅威 2026」公式ページ https://www.ipa.go.jp/security/10threats/10threats2026.html(組織編:1位「ランサム攻撃による被害」、3位「AIの利用をめぐるサイバーリスク」=初選出、10位「ビジネスメール詐欺」。2026年1月29日決定・2026年7月11日閲覧)
- 一次情報:警察庁サイバー警察局「令和7年上半期におけるサイバー空間をめぐる脅威の情勢等について」(令和7年9月公表)。フィッシング報告 約119万6,314件、インターネットバンキングに係る不正送金 2,593件・被害額 約42億2,400万円、手口の約9割がフィッシング。https://www.npa.go.jp/publications/statistics/cybersecurity/data/R7kami/R07_kami_cyber_jyosei.pdf
- 参考:警察庁「令和6年におけるインターネットバンキングに係る不正送金事犯」被害額 約86億8,900万円・発生件数 4,369件(警察白書ほか)。https://www.npa.go.jp/bureau/cyber/countermeasures/phishing.html
- 相談窓口:警察相談専用電話「#9110」/各都道府県警察サイバー犯罪相談窓口/IPA「情報セキュリティ安心相談窓口」https://www.ipa.go.jp/security/anshin//フィッシング対策協議会 https://www.antiphishing.jp/
- 2026年7月11日 閲覧。各機関のデータ・順位は年ごとに更新されます。最新の一次情報をご確認ください。本記事は一般的な情報提供であり、個別の法的・技術的判断は専門家にご相談ください。