

- IPA「情報セキュリティ10大脅威 2026」で、内部不正による情報漏えい等は組織向けの7位。2016年から11年連続で選ばれ続けています。
- IPAが挙げる手口のひとつが「在職中に割り当てられたアカウントの悪用」。IDを消し忘れると、辞めた人が外から入れてしまいます。
- 必要なのは高い道具ではなく「アカウント台帳」1枚と、前・当日・あとの順番です。削除より先に停止。
- 消すには期限があります。Microsoft 365は30日、Google Workspaceは20日。順番を間違えると書類ごと消えます。
- いちばんの抜け道は共用アカウント。人のIDを消しても、パスワードを変えなければ鍵は開いたままです。
社員が1人辞めるとき、多くの会社は鍵とロッカーと制服を返してもらいます。ところが「会社のアカウント」という鍵は、返してもらった実感がないまま、そのままになりがちです。
パソコンは返ってきた。机も片づいた。——それでも、その人のIDとパスワードは、まだ生きている。メールも、共有ドライブも、ネットバンキングの画面も、家のパソコンから開けてしまう。これは特別な話ではなく、国の機関が毎年「起きている手口」として挙げていることです。
この記事では、一次情報にあたりながら、①なぜ止め忘れが危ないのか ②何から作ればいいのか ③退職の前・当日・あとで何をするのか ④忘れやすいのはどこかを、中小企業の現場で実際に回せる形に整理します。専門の道具は使いません。表計算ソフト1枚で始められます。
① まず数字から — 内部不正は「11年連続」で10大脅威に入っている
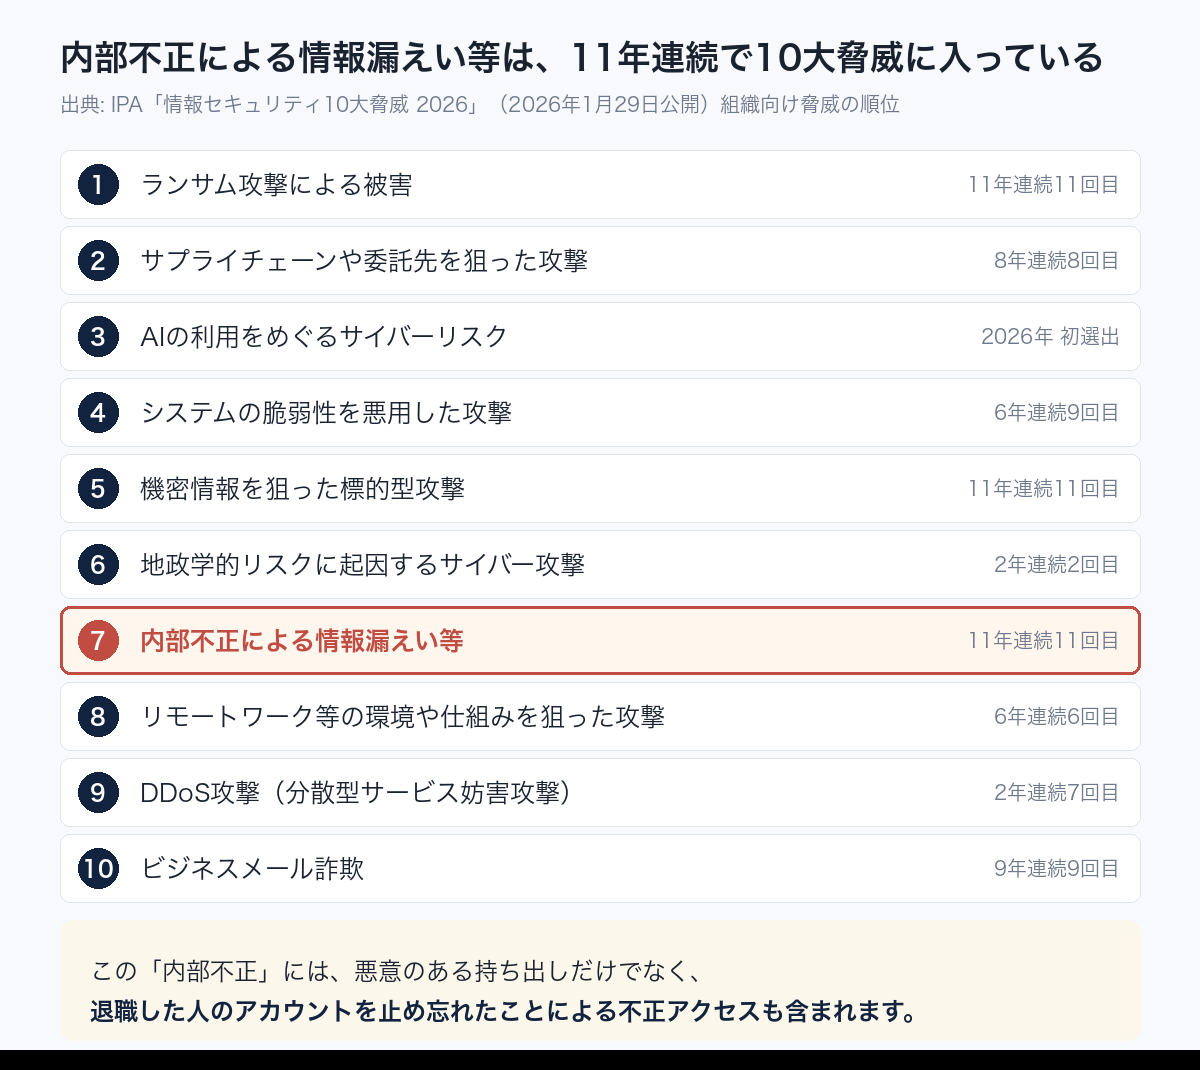
IPA(独立行政法人 情報処理推進機構)は毎年、前年に社会的な影響が大きかった事故や攻撃から脅威を選び、「情報セキュリティ10大脅威」として公表しています。2026年版は2026年1月29日に公表されました。研究者や企業の実務担当者など約250名の選考会が審議・投票して決めたものです。
その組織向けの順位で、7位が「内部不正による情報漏えい等」。初めて選ばれたのは2016年で、以来11年連続11回目です。ランサムウェアやサプライチェーン攻撃のような「外から来るもの」に注目が集まりがちですが、内部の問題は10年以上、一度も消えていません。
② IPAが挙げる手口は、この2つ — 「悪意」の話だけではない
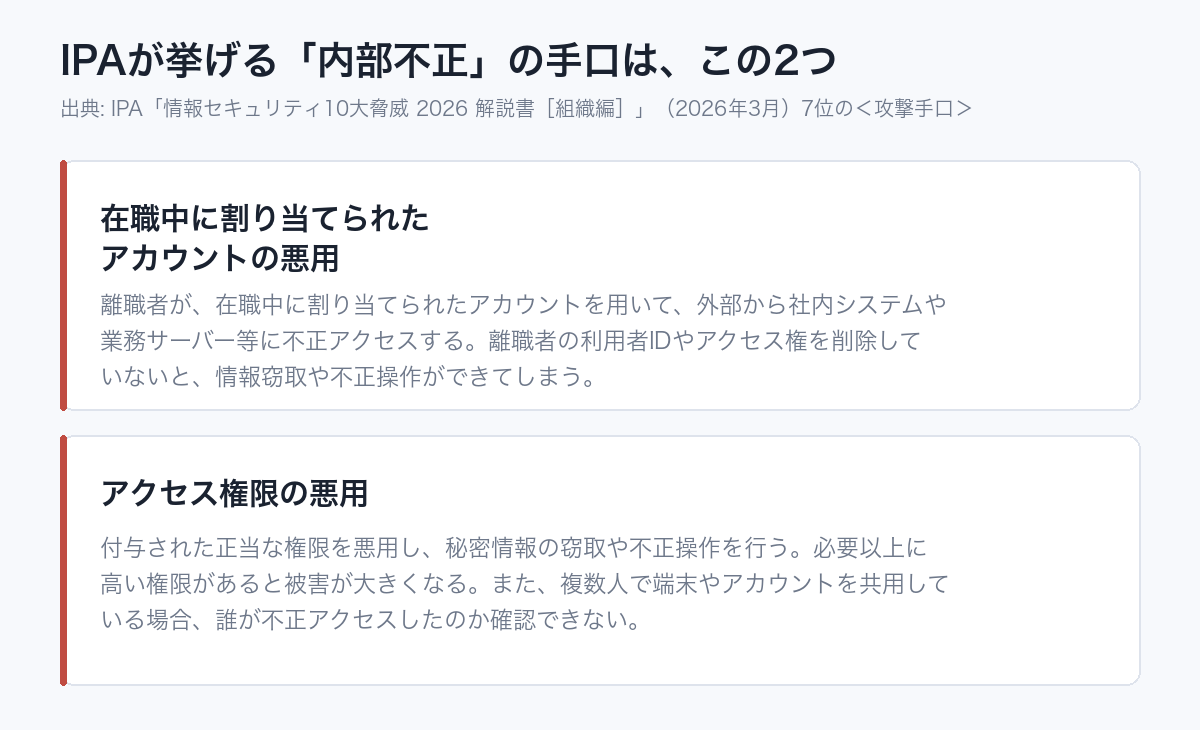
IPAの解説書[組織編](2026年3月・64ページ)は、7位の<攻撃手口>として次の2つを挙げています。どちらも、特別な技術は出てきません。
- 在職中に割り当てられたアカウントの悪用 — 「離職者が、在職中に割り当てられたアカウントを用いて、外部から社内システムや業務サーバー等に不正アクセスする。離職者の利用者IDやアクセス権を削除していないと、情報窃取や不正操作ができてしまう」
- アクセス権限の悪用 — 「付与された正当な権限を悪用し、組織の秘密情報の窃取や不正操作を行う」「複数人で端末やアカウントを共用している場合、誰が不正アクセスしたのか確認できない」
ここで大事なのは、内部不正=悪意ある持ち出し、とは限らないということです。IPAは、同じ7位の説明のなかで、組織の情報管理規則に背いた持ち出しや、不注意による紛失も含まれるとしています。多忙で自宅に資料を持ち帰り、置き忘れる——これも同じ枠の中の話です。
そしてIPAは、システム管理者向けの対策として、はっきりこう書いています。「従業員の異動や離職に伴い不要になった利用者ID等は直ちに削除し、適切な管理、定期的な監査を行う」。この記事の残りは、その1行を中小企業で実行するための具体的な段取りです。
③ 最初に作るのは「アカウント台帳」1枚(30分)
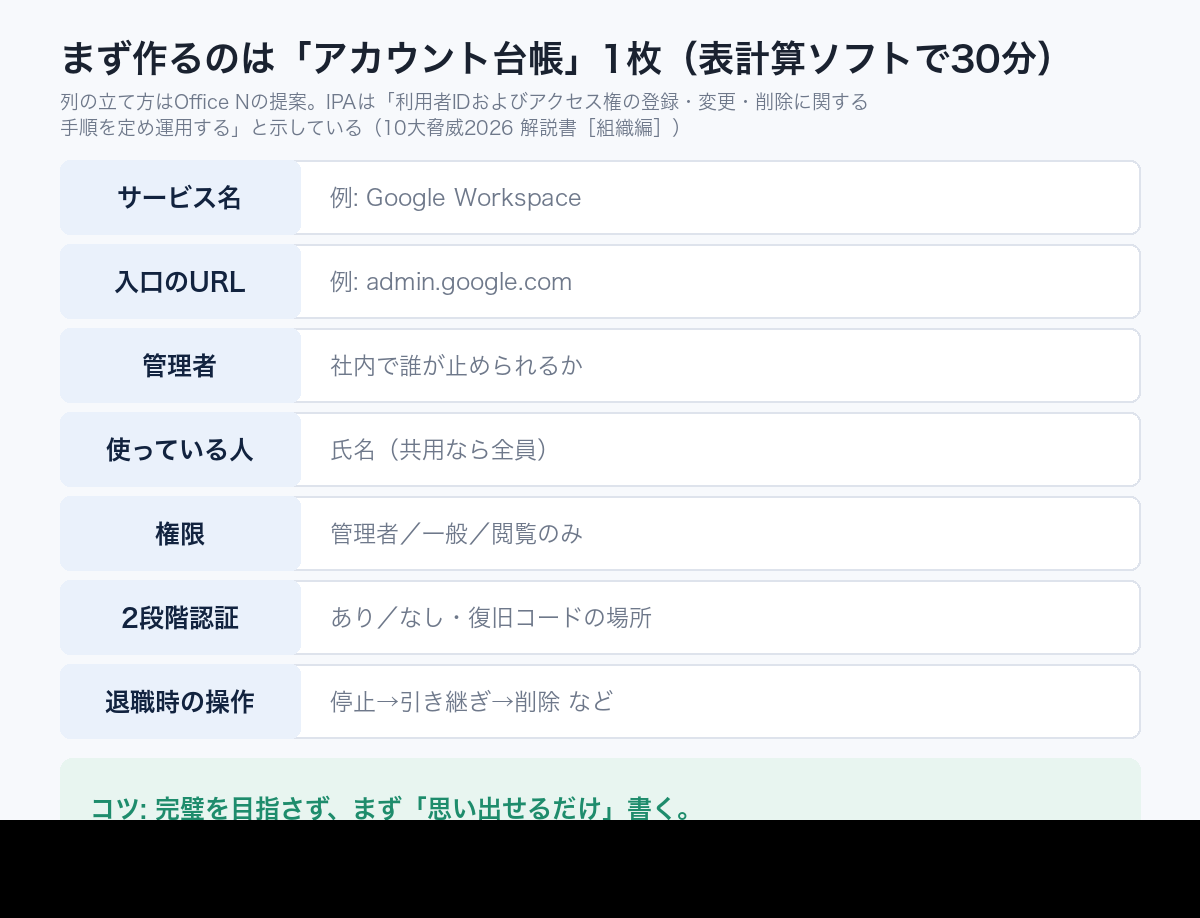
止め忘れが起きる理由は、たいてい「どこに鍵があるか、誰も一覧にしていない」からです。人の記憶をたどって止めていくから、抜けます。
そこで最初にやることは、犯人探しでも高価なツールの導入でもなく、表計算ソフトで台帳を1枚つくることです。列は上の図の7つで足ります。IPAも、対策として「利用者IDおよびアクセス権の登録・変更・削除に関する手順を定め運用する」ことを挙げています。手順の土台になるのが、この台帳です。
コツは完璧を目指さないこと。まずは思い出せるサービスだけ書きます。そのうえで、会社のクレジットカードの明細と、毎月のメール(請求書の通知)を見ると、忘れていた有料サービスが必ず出てきます。ここで出てきたものこそ、止め忘れの本命です。
④ 退職の「前・当日・あと」で、やることは変わる
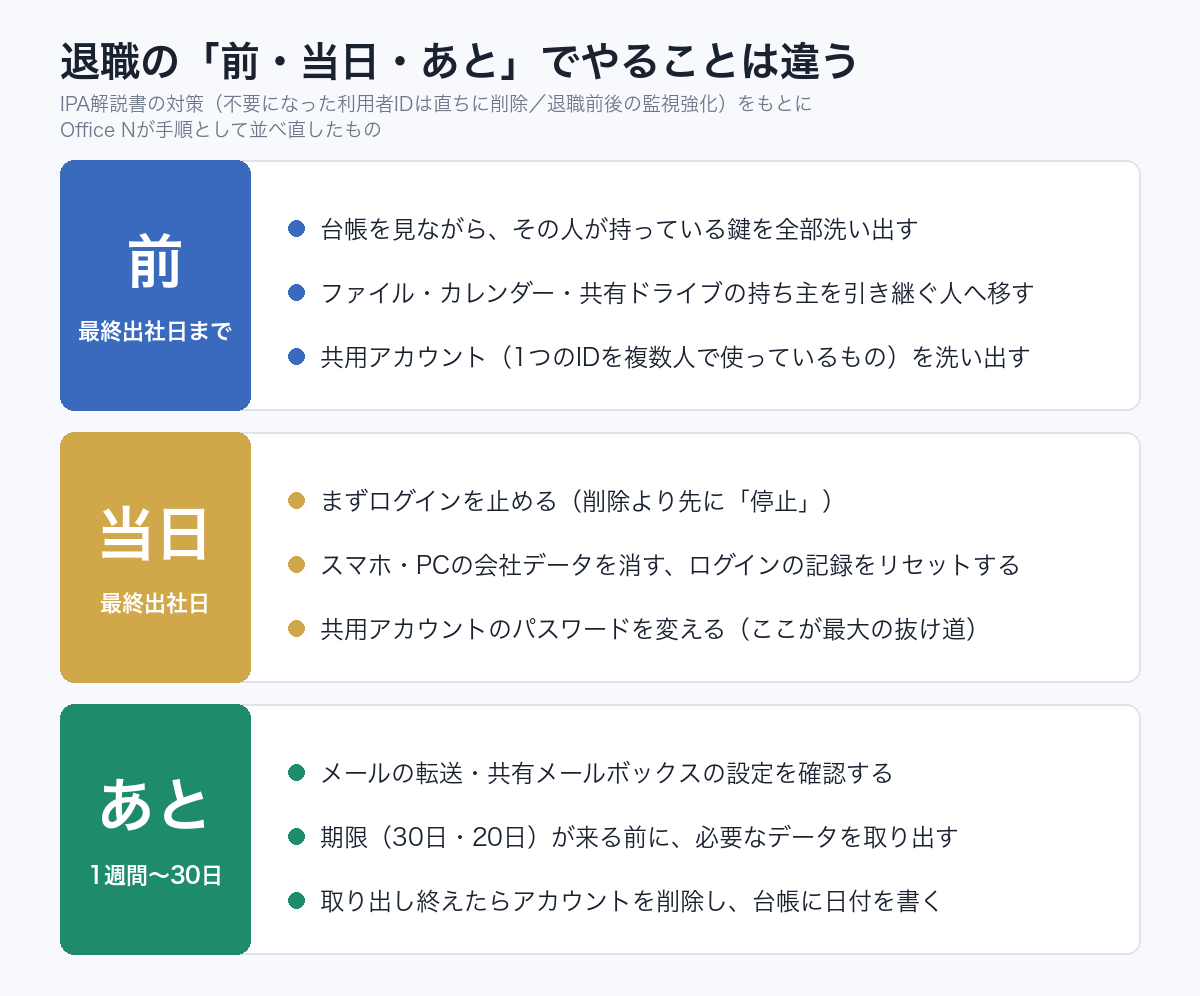
実務でいちばん多い失敗は、「最終出社日にまとめて全部やろうとして、結局どれも中途半端になる」ことです。やることを3つの時期に分けてしまえば、当日にやるのは3つだけになります。
前(最終出社日まで)— 引き継ぎは「持ち主の付け替え」
ファイルや予定表には「持ち主(オーナー)」が設定されています。ここを移しておかないと、アカウントを消した瞬間に中身ごと消えることがあります。Googleは管理者向けヘルプで、「2026年初頭より、カレンダーの所有者が削除されると、そのユーザーの予備カレンダー(グループカレンダーを含む)とすべてのカレンダーの予定も削除されます」と注意しています。退職前に、共有カレンダーの持ち主を引き継ぐ人に移しておきましょう。
当日(最終出社日)— 「削除」ではなく「停止」から
当日やることは、ログインを止める・端末の会社データを消す・共用のパスワードを変えるの3つです。いきなり削除しないのがポイント。削除は期限つきの片道切符で、あとから必要な書類が出てきても戻せなくなるからです。
あと(1週間〜30日)— 期限が来る前に取り出して、消す
メールの転送設定、共有メールボックスへの切り替え、必要なファイルの取り出しを終えてから、はじめて削除します。そして台帳に「いつ止めて、いつ消したか」を書く。この1行が、次の棚卸しのときの証拠になります。
⑤ 当日にいちばん効くのは「共用アカウントのパスワード変更」
個人のIDを止めるのは、管理画面から数クリックで終わります。問題は「みんなで使っている鍵」です。
店舗のInstagram、予約サイトの管理画面、info@ の共用メール、レジの管理者パスワード、社内Wi-Fi——こうした1つのIDを複数人で使っているものは、その人のアカウントを消しても鍵は開いたままです。パスワードを変えない限り、辞めた人のスマホからも入れます。
IPAが「複数人で端末やアカウントを共用している場合、誰が不正アクセスしたのか確認できない」と指摘しているのは、まさにこの状態です。誰が入ったのか分からないため、何かが起きたときに調べようがない。
本来は共用をやめて1人1アカウントにするのが正解ですが、現場ではすぐには変えられないこともあります。その場合はせめて、「人が辞めたら共用パスワードを変える」を退職手続きの一項目にする。これだけで、いちばん大きな抜け道がふさがります。
⑥ 消す前に知っておく「30日」と「20日」
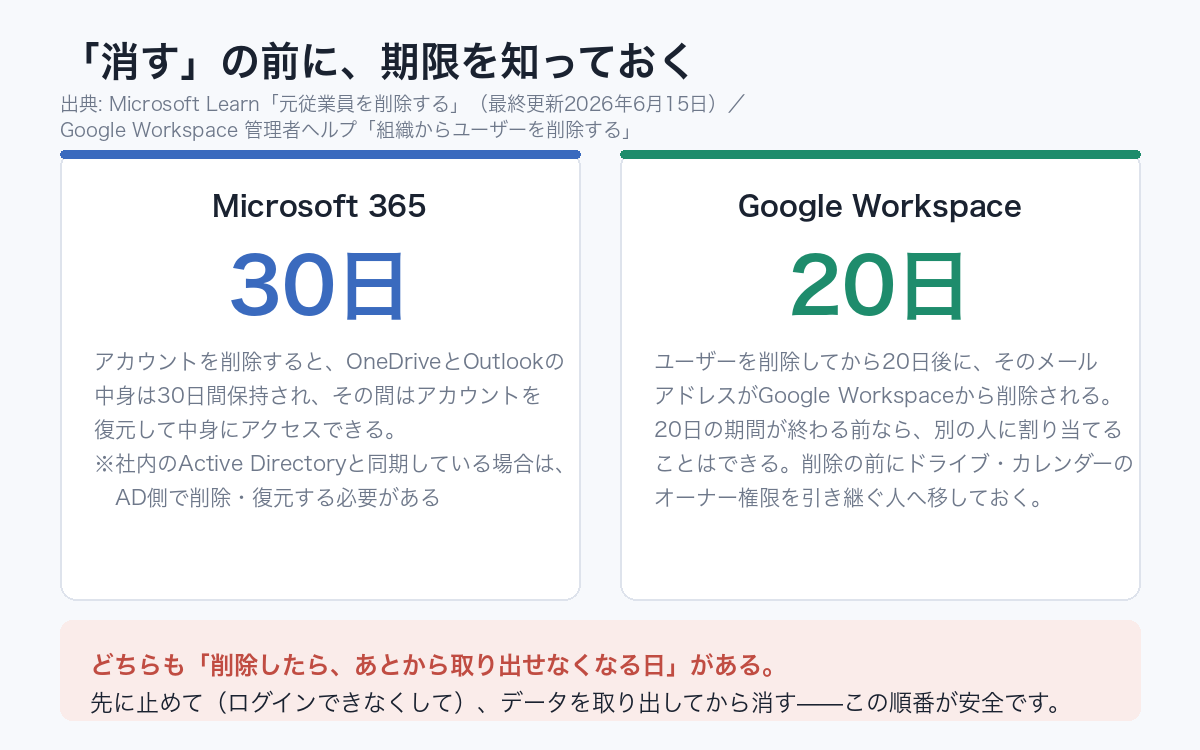
「アカウントを消す」は、実は2段階になっています。会社が使っているサービスごとに、消したあとに中身が残る期間が決まっているのです。
Microsoft 365のドキュメント(最終更新 2026年6月15日)は、元従業員を削除する手順を7ステップで示したうえで、「従業員のアカウントを削除すると、OneDriveとOutlookのコンテンツは30日間保持されます。その30日間は、ユーザーのアカウントを復元し、そのコンテンツにアクセスできます」と説明しています。また、社内にActive Directoryがあって同期している場合は、Microsoft 365側では削除・復元できず、AD側で行う必要があるとも書かれています。
Google Workspaceの管理者ヘルプは、削除後について「ユーザーのアカウントが削除されてから20日後に、そのユーザーのメールアドレスがGoogle Workspaceから削除されます。ただし、20日間の期間が終了する前に、そのアドレスを別の管理対象ユーザーに再割り当てすることはできます」と案内しています。さらに、退職後のリスクを減らす方法としてモバイルデバイスのワイプ、ログインCookieのリセット、セキュリティキーの取り消しを挙げています。
| やること | Microsoft 365 | Google Workspace |
|---|---|---|
| まず | サインインできないようにする | ログインCookieのリセット等でログイン状態を切る |
| 次に | メールボックスの内容を保存・転送/共有メールボックスへ | ドライブ・カレンダーのオーナー権限を引き継ぐ人へ移す |
| 端末 | モバイルデバイスをワイプしてブロック | モバイルデバイスをワイプする |
| 削除後 | OneDrive・Outlookの中身は30日間保持 | 20日後にメールアドレスが削除される |
※上の表は、MicrosoftとGoogleが公開している手順のうち、中小企業で必要になる部分だけをOffice Nが並べたものです。実際の画面や名称は変わることがあるので、作業前に各社のヘルプで最新の記載をご確認ください。
⑦ 忘れやすい「会社の鍵」12か所
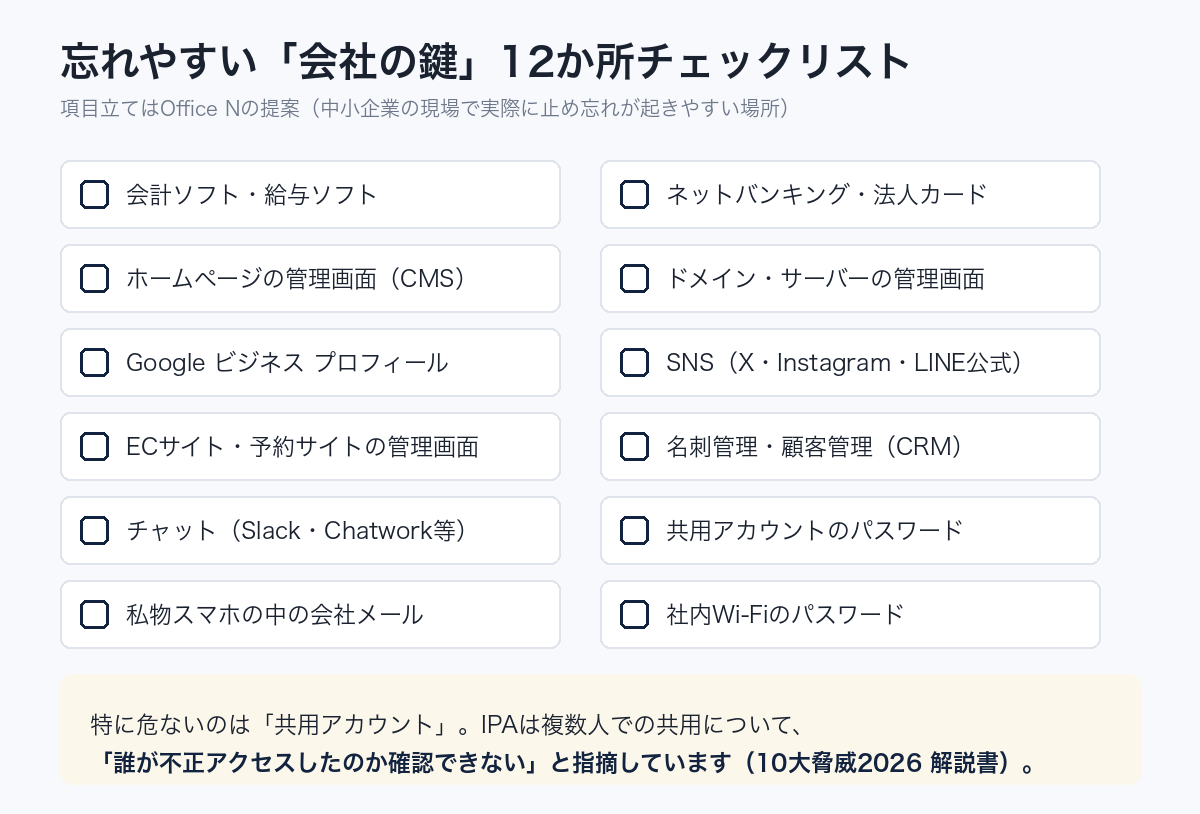
メールと会計ソフトは、たいていの会社が止めます。抜けるのは「その人しか使っていなかったもの」と「会社の外にあるもの」です。上の12か所は、実際に止め忘れが起きやすい場所です。
特に注意したいのがドメインとサーバーの管理画面。ここは会社のホームページとメールの土台で、担当者1人しか入れないケースがよくあります。その人が辞めたあと、誰も更新できない・問い合わせもできないという相談は、私たちのところにも届きます。ホームページの制作を外部に頼んでいる場合でも、管理画面の持ち主は会社であるべきです。
また、Googleビジネスプロフィール(地図に出るお店の情報)も見落としがちです。オーナー権限が個人のGoogleアカウントに紐づいていると、その人が辞めた瞬間に、自社の店舗情報を自社で直せなくなります。
⑧ 年2回15分の「棚卸し」で、止め忘れはゼロにできる
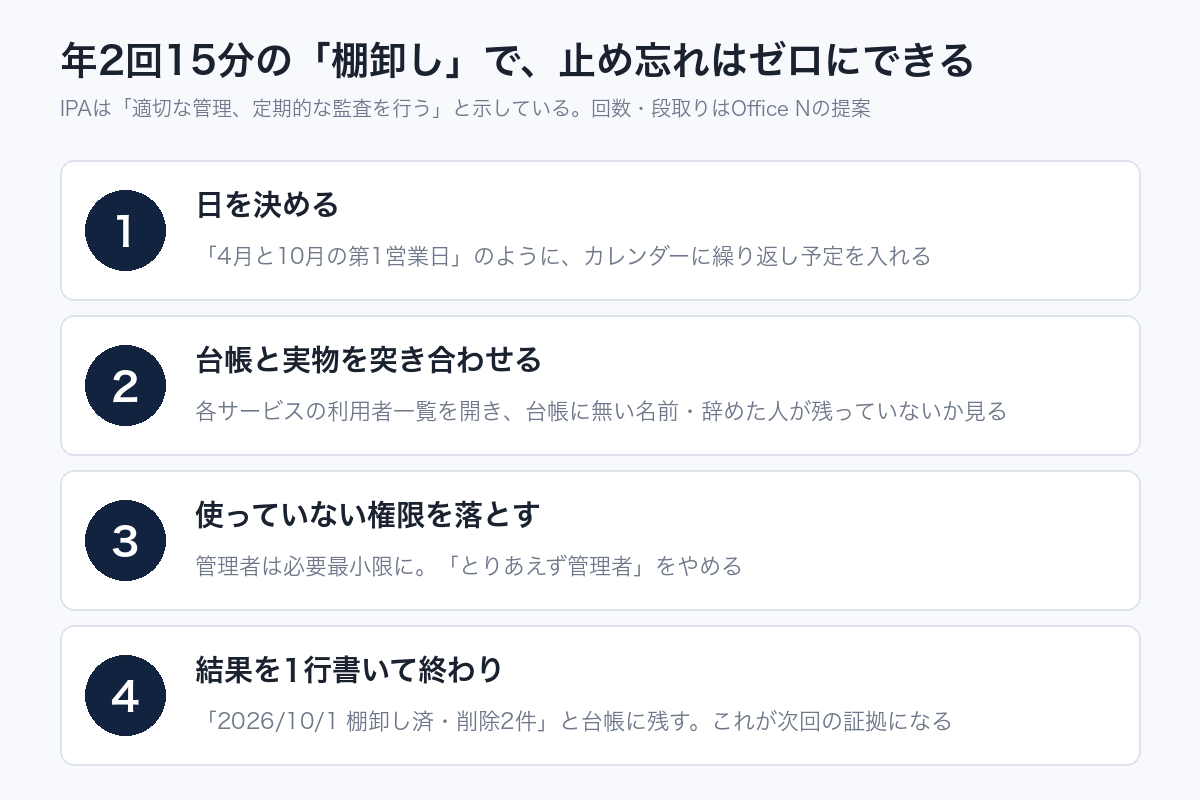
退職のたびに気をつける、だけでは必ず漏れます。IPAが対策に「定期的な監査」を挙げているのは、そのためです。とはいえ中小企業に監査部門はありません。年2回・15分で十分です。
やり方は上の図の4つ。ポイントは②の突き合わせです。台帳を眺めるのではなく、各サービスの「利用者一覧」の画面を実際に開いて、辞めた人の名前が残っていないかを見ます。思い出しではなく、画面で確認する。これだけで見つかります。
そして③の「とりあえず管理者」をやめる。IPAも、アクセス権は「部門や職位、業務に応じた責任を明確にし、必要最小限を付与する」としています。全員が管理者の状態は、1人のパスワードが漏れただけで全部が漏れる状態です。
今日のまとめ — Office Nの考え:これは「疑う」話ではなく「守る」話
アカウントの棚卸しというと、「辞める人を疑っているようで気まずい」という声をいただきます。でも、これは人を疑う作業ではありません。鍵とロッカーを返してもらうのと同じ、事務手続きです。
むしろ、止め忘れたまま何かが起きたとき、いちばん困るのは辞めた本人でもあります。IDが残っていれば「あの人が入ったのでは」という話になり、共用アカウントなら誰が入ったかも分かりません。きちんと止めることは、辞めた人の名誉を守ることでもあります。
- 今週その1:表計算ソフトを開いて、会社で使っているサービスを思い出せるだけ書き出す(30分)。
- 今週その2:クレジットカードの明細を見て、書き漏らした有料サービスを足す。
- 今週その3:退職手続きのチェックリストに「共用アカウントのパスワード変更」の1行を足す。
※本記事は2026年9月21日時点で公開されている一次情報(IPA・Microsoft・Google)をもとにした一般的な解説です。サービスの画面・名称・保持期間は変更されることがあります。実際の作業前に各社のヘルプで最新の記載をご確認ください。台帳の列、12か所チェックリスト、年2回という回数はOffice Nの提案であり、IPAや各社の見解ではありません。法的な判断が必要な場合は弁護士等の専門家にご相談ください。
- IPA「情報セキュリティ10大脅威 2026」(2026年1月29日公開/最終更新2026年5月21日)https://www.ipa.go.jp/security/10threats/10threats2026.html
- IPA「情報セキュリティ10大脅威 2026 解説書[組織編]」(2026年3月・64ページ)7位 内部不正による情報漏えい等https://www.ipa.go.jp/security/10threats/omgdg50000008fi8-att/kaisetsu_2026_soshiki.pdf
- IPA「組織における内部不正防止ガイドライン」(第5版・最終更新2025年5月19日)https://www.ipa.go.jp/security/guide/insider.html
- Microsoft Learn「元従業員を削除する」(最終更新2026年6月15日)https://learn.microsoft.com/ja-jp/microsoft-365/admin/add-users/remove-former-employee
- Google Workspace 管理者ヘルプ「組織からユーザーを削除する」https://support.google.com/a/answer/33314?hl=ja